2026年11月18日(UTC)付で、WordPress 7.1.5が公開されました。前回に引き続きWordPress本体のセキュリティ更新となっています。
公式発表の20項目には、ログインしていない第三者が悪用できる問題も含まれます。7.1系をお使いの方は、管理画面の「ダッシュボード」→「更新」で、7.1.5が適用されているか確認してください。 WordPress.orgは速やかな更新を推奨しています。
- 1. 参考資料
- 1.1. 英語
- 1.2. 当ブログ関連記事
- 2. 主な修正点
- 2.1. テンプレートパーツやコメントで、ログインせずに悪用できる問題を修正
- 2.2. ブロックエディターやメディア画面のXSSを修正
- 2.3. マルチサイトの管理権限や、ユーザー情報の公開範囲を修正
- 2.4. データベースへの問い合わせと埋め込み機能の変更
- 3. サイト運営者が行う更新対応
- 3.1. ① 現在のバージョンを確認する
- 3.2. ② バックアップを確保する
- 3.3. ③ 管理画面から更新する
- 3.4. ④ 更新後の表示と動作を確認する
- 4. 7.1.4や古いバージョンを使っている場合も確認を
- 5. 終わりに
参考資料
英語
当ブログ関連記事
主な修正点
テンプレートパーツやコメントで、ログインせずに悪用できる問題を修正
特に影響が大きいのは、テンプレートパーツブロックの権限に関する問題です。テンプレートパーツは、ヘッダーやフッターなど、複数のページで共用する部分を管理する仕組みです。公式発表によると、ブロックの設定値を扱う処理に不備があり、ログインしていない第三者が本来持たない権限を得て、サーバー上でコードを実行できるおそれがありました。
このほか、公式発表で「ログイン不要」と明記されている修正は次の3件です。
- コメント: ショートコード(機能を呼び出す短い記法)の設定値を通じて、不正なスクリプトが保存され、それを表示した人のブラウザーで実行されるおそれがあった
- REST APIの検索: 外部のアプリなどがサイトの情報を取得する検索機能から、公開対象外の分類項目を参照できた
- XML-RPCのピンバック: 外部サイトからのリンクを知らせる通知をまとめて処理する際、サイトに負荷がかかり、利用者のアクセスに応答しにくくなるおそれがあった
ブロックエディターやメディア画面のXSSを修正
XSS(クロスサイトスクリプティング)は、細工されたデータを表示したときに、利用者のブラウザーで意図しないスクリプトが実行される問題です。今回の修正には、公開ページのコメントに加え、記事を編集している人が操作する画面に関わるものもあります。
例えば、ブロックエディターでは、Openverseから取得した画像に付随する情報や、メディアブロックを「ファイル」ブロックに変換したときのファイル名の扱いが修正されました。後者は、寄稿者以上の権限を持つユーザーが関わる保存型XSSです。同じく寄稿者以上に関わるものとして、「コメント日付」ブロックの日付形式や、外部の埋め込みサービスから返されるデータの処理も修正されています。
この他、旧式のメディアライブラリーのポップアップ、管理者が使うカスタマイザーのプレビュー、ブロックに操作に応じた動きを加える仕組み(Interactivity API)でも、XSSが修正されました。
マルチサイトの管理権限や、ユーザー情報の公開範囲を修正
マルチサイトでは、個別サイトの管理者が、ネットワーク全体の特権管理者アカウントを乗っ取れる問題が修正されました。マルチサイトは、一つのWordPressで複数のサイトを運営する機能です。各サイトの管理を別の人に任せている場合、カスタマイザーのメニュープレビューを通じて、一つのサイトに与えた管理権限がほかのサイトにまで及び得る問題でした。
ユーザーの権限に応じて見られる情報や、実行できる操作についても、次の修正がありました。
| 悪用に必要な権限 | 対象と修正内容 |
|---|---|
| 購読者以上 | XML-RPCでコメントを取得する際、本来参照できない情報が開示される問題 |
| 投稿者以上 | REST APIでコメントを取得する際、ユーザーのメールアドレスが開示される問題 |
| 投稿者以上 | 管理画面でコメントを編集する際、必要な権限の確認をすり抜けられる問題 |
| 編集者以上 | REST APIで投稿やテンプレートの作成者を指定する際、本来参照できない情報が開示される問題 |
データベースへの問い合わせと埋め込み機能の変更
データベースに送る命令を第三者に書き換えられるSQLインジェクションは、2か所で修正されました。一つは投稿などの付加情報を複数の条件で検索する処理、もう一つはカスタマイザーでトップページの設定変更をプレビューする処理です。
公式発表の20項目には、予防的に安全性を高める変更も2件含まれます。JSON形式として扱うデータの種類を広く判定しすぎていた処理を修正し、ブロックエディターに残っていたImgur専用の埋め込みオプションを削除しました(なお、Imgurの埋め込みサポート自体はWordPress 7.1.3時点で削除されています)。
互換性の都合で旧系列を使用している場合も、該当する修正版を確認しておきましょう。
サイト運営者が行う更新対応
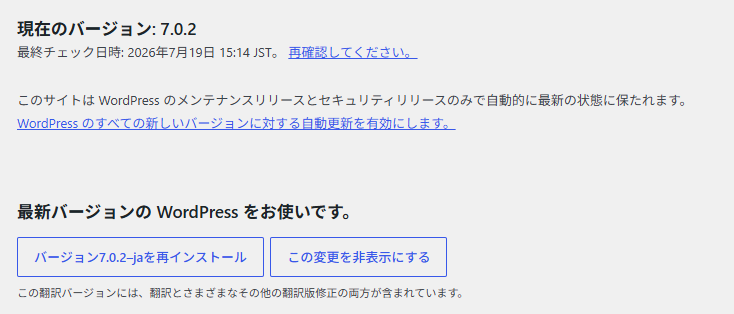
① 現在のバージョンを確認する
まず、WordPress管理画面の「ダッシュボード → 更新」を開き、現在のバージョンを確認します。
自動更新に対応しているサイトでは、すでに更新されている場合があります。「自動更新を設定しているから大丈夫」と考えず、修正版になっていることを実際に確認することが大切です。
複数のサイトを管理している場合は、それぞれ確認してください。
② バックアップを確保する
手動で更新する前に、サイトを復元できるバックアップを確認します。WordPress公式も、更新前のバックアップを案内しています。
確認したいのは、主に次の2つです。
- データベース:投稿本文や各種設定など
- サイトのファイル:画像、テーマ、プラグインなど
レンタルサーバーの自動バックアップを利用している場合も、保存日時と復元方法を把握しておきましょう。
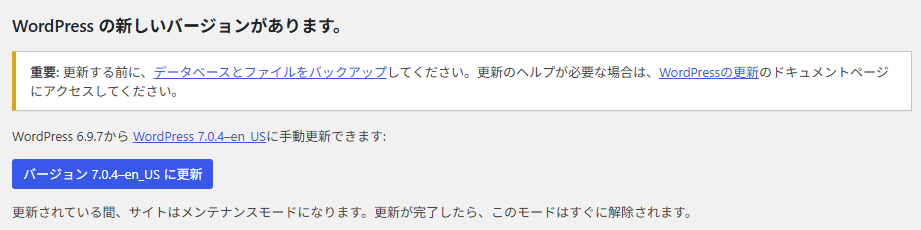
③ 管理画面から更新する
「ダッシュボード → 更新」で、WordPress本体の更新ボタンを押します。更新が完了したら、バージョンが修正版になっていることを確認してください。
管理を制作会社や保守担当者に依頼している場合は、「WordPress 7.1.5で修正された脆弱性への対応状況」を確認すると、用件が伝わりやすくなります。
④ 更新後の表示と動作を確認する
更新後は、日常的に使うページや機能を確認しましょう。
- トップページ、投稿、固定ページが表示されるか
- 管理画面にログインできるか
- 投稿や固定ページを編集できるか
- コメントや会員機能が正常に動くか
- 問い合わせフォームなどが動作するか
サイトが普段どおり表示されていても、セキュリティ上の問題がないとは限りません。
WordPress 7.1~7.1.4を利用している場合は、バックアップを確保し、動作確認の準備を整えたうえで、7.1.5への更新を進めてください。
7.1.4や古いバージョンを使っている場合も確認を
今回の問題はWordPress 7.1.4にも存在します。直前のセキュリティアップデートを適用していても、7.1.5への更新が必要です。
また、旧バージョンの系列も影響を受けます。公式のセキュリティ勧告には、修正版として次のバージョンが記載されています。
| 利用している系列 | 今回の修正版 |
|---|---|
| WordPress 7.1系 | 7.1.5 |
| WordPress 7.0系 | 7.0.9 |
| WordPress 6.9系 | 6.9.12 |
| WordPress 6.8系 | 6.8.13 |
| WordPress 6.7系 | 6.7.12 |
上表は主な系列の例です。この他、4.7系まで修正対象とされています。一方、4.6以前にはセキュリティ更新が提供されません。 また、利用中の系列によって含まれる機能が異なるため、今回の脆弱性の影響件数も異なります。
ただし、旧系列への修正提供は、今後も継続してサポートされることを保証するものではありません。 WordPress公式は、最新バージョンのみを積極的なサポート対象としています。
テーマやプラグインの互換性の事情で最新版に移行できない場合は、まず利用中の系列の修正版を確認し、そのうえで最新版への移行準備を進めましょう。
終わりに
WordPress 7.1.5では、本体のセキュリティに関する20項目が修正・強化されました。テンプレートパーツの権限に関する問題をはじめ、ログインしていない第三者が悪用できる問題も含まれます。
7.1系をお使いの方は、管理画面で7.1.5への更新が完了しているか確認してください。旧系列を利用している場合も、該当する系列の修正版を速やかに適用しましょう。