WordPress 7.1.3が、2026年10月6日付(UTC)の公式告知で公開されました。今回は、7件のセキュリティ修正と4件の通常の不具合修正を含むアップデートです。
コメント管理画面の問題や、非公開・未公開の記事に付いたコメントが漏れる問題などが修正されています。WordPress公式は速やかな更新を勧めており、7.1.2へ更新済みのサイトも対応が必要です。
この記事では、修正された問題と、サイト運営者が確認しておきたいことを、初心者向けに説明します。
- 1. 参考資料
- 1.1. 英語
- 2. WordPress 7.1.3はどのような更新?
- 3. 修正された7件のセキュリティ問題
- 3.1. ① 承認待ちコメントから、管理画面で不正なプログラムが動く問題
- 3.2. ② URLの処理が終わらなくなる問題
- 3.3. ③ エクスポート時に、保存済みデータが不正な命令として扱われる問題
- 3.4. ④ 「投稿者」が投稿を先頭に固定できる問題
- 3.5. ⑤ 非公開・未公開の記事に付いたコメントが見られる問題
- 3.6. ⑥ Imgurの埋め込みによるXSS
- 3.7. ⑦ WordPress内部の処理名が衝突する問題
- 4. 通常の不具合も4件修正
- 5. 7.1.2や古いバージョンを使っている場合も確認を
- 6. サイト運営者が行う更新対応
- 6.1. ① 現在のバージョンを確認する
- 6.2. ② バックアップを確保する
- 6.3. ③ 管理画面から更新する
- 6.4. ④ 更新後の表示と動作を確認する
- 7. まとめ
参考資料
英語
- WordPress 7.1.3 Maintenance and Security Release – WordPress News
- WordPress 7.1.3 Security Release – Patchstack
WordPress 7.1.3はどのような更新?
今回の更新は、WordPress本体の安全性と安定性を改善するためのものです。プラグインやテーマの更新とは別に、WordPress本体を更新する必要があります。
「脆弱性」とは、攻撃に利用されるおそれのある、ソフトウェアの弱点です。ただし、脆弱性があるからといって、すべてのサイトですでに被害が発生しているという意味ではありません。
今回も、ログイン不要で情報が見られる問題や、一定のユーザー権限・操作が必要な問題など、成立する条件は異なります。
自分のサイトにどの条件が当てはまるかだけで更新を見送るのではなく、バックアップを確認して、早めに更新しましょう。
修正された7件のセキュリティ問題
① 承認待ちコメントから、管理画面で不正なプログラムが動く問題
コメント管理画面で「格納型XSS」が起きる問題が修正されました。
XSSとは、サイトに紛れ込ませた不正なプログラムを、閲覧者のブラウザーで動かす攻撃です。「格納型」は、その不正な内容がコメントなどとして保存され、後から表示された際に問題を起こす形を指します。
Patchstackの分析によると、攻撃者が細工したコメントを送り、編集者や管理者が、その中のリンクをクリックすることで成立します。
気を付けたいのは、コメントが「承認待ち」でも攻撃の入口になり得ることです。公開前のコメントだから安全とは限りません。
管理画面で不正なプログラムが動けば、ログインしているユーザーの権限を悪用されるおそれがあります。今回の修正では、管理画面のリンク処理が見直されています。
② URLの処理が終わらなくなる問題
URLを処理する内部機能「WP_Http::make_absolute_url()」で、特定の形式のURLを扱うと、繰り返し処理が終わらなくなる問題が修正されました。
これは「DoS(サービス拒否)」に関係する問題です。DoSは、処理を詰まらせたり、負荷をかけたりして、サービスを正常に利用できなくする攻撃を指します。
今回の修正では、URLの変換処理が進まなくなった場合に、繰り返しを終了するようになりました。
サイト運営者がこの機能を直接使っていなくても、WordPressの機能を通じて内部で呼び出されることがあります。画面上で使っていないように見える機能も、更新の対象として考える必要があります。
③ エクスポート時に、保存済みデータが不正な命令として扱われる問題
投稿などを書き出す「WXRエクスポート」に、第二段階SQLインジェクションの問題がありました。
WXRは、WordPressのコンテンツを別のサイトへ移すときなどに使うXML形式です。SQLインジェクションとは、データベースへの命令に不正な内容を混ぜ、意図しない処理を行わせる攻撃です。
「第二段階」という言葉は、先に保存されたデータが、後の処理で使われる際に問題を起こすことを表します。
今回の修正では、アイキャッチ画像のIDなどを、データベースへの命令に組み込む前に整数へ変換しています。画像の番号として扱うべき値に、不正な文字列が混ざらないようにする対策です。
通常のエクスポート操作が、そのまま攻撃になるわけではありません。保存された値を安全に扱うための修正と理解すると分かりやすいでしょう。
④ 「投稿者」が投稿を先頭に固定できる問題
「投稿者(Author)」のユーザーが、本来許可されていない投稿の先頭固定を行える問題が修正されました。
先頭固定は、記事を投稿一覧の上部に表示させる機能です。複数人で運営するサイトでは、記事を書く担当者と、掲載順を管理する担当者を分けたい場合があります。
今回の修正では、REST APIを通じた操作で、必要な権限を正しく確認するようになっています。REST APIとは、WordPressと編集画面や外部のプログラムが情報をやり取りする窓口です。
担当者に与えた権限の範囲を超えて、記事の表示順を変更されることを防ぐための修正です。
⑤ 非公開・未公開の記事に付いたコメントが見られる問題
非公開の記事や、まだ公開していない記事に付いたコメントが、ログインしていない第三者へ漏れる問題が修正されました。
報告者のPatchstackによると、記事ごとのコメントフィードで、記事を閲覧できるか確認する前にコメントを取得していたことが原因です。記事を表示対象から外しても、取得済みのコメントが残り、フィードに出力されていました。
フィードとは、記事やコメントなどの更新情報を、対応するアプリ等で受け取れるようにする仕組みです。公開画面で記事が見えないことだけでなく、フィードなどの別の経路にも、閲覧制限が適用される必要があります。
なお、今回公表されている漏えい対象はコメントです。「非公開記事の本文もすべて漏れる」とは説明されていません。
⑥ Imgurの埋め込みによるXSS
画像共有サービス「Imgur」の埋め込みに、XSSの問題がありました。対策として、WordPress標準のoEmbed対応先からImgurが削除されています。
oEmbedとは、対応するサービスのURLを貼ると、画像や動画などを自動的に埋め込む仕組みです。Imgurを記事で使っている場合は、更新後に表示を確認しましょう。
さらに、Patchstackは、更新だけでは既存の埋め込みキャッシュが削除されないと説明しています。
キャッシュとは、一度取得・生成した内容を、再利用するために保存したデータです。今回関係するものには、WordPressがデータベースに保存する埋め込みデータも含まれます。
Imgurを使っているサイトでは、過去の埋め込み内容も確認してください。通常のページキャッシュを削除すれば、すべての埋め込みデータも消えるとは限りません。不審な内容がある場合は、該当する埋め込みと保存済みデータへの対応も必要です。
⑦ WordPress内部の処理名が衝突する問題
WordPressには、投稿の公開や保存などに合わせて、プラグイン等の処理を呼び出す「フック」という仕組みがあります。
一部のフック名は、投稿の状態と投稿タイプを組み合わせて作られます。今回、その値を細工すると、別の処理と同じ名前になってしまう問題が修正されました。
分かりやすくいうと、処理を呼び出すための名前が重なり、想定していない処理まで呼び出されるおそれがある問題です。修正後は、正式に登録された投稿状態と投稿タイプの場合にだけ、該当するフックを呼び出します。
通常のサイト運営者が設定を変更する項目ではありませんが、独自プラグインなどを開発している場合には関係する修正です。
通常の不具合も4件修正
セキュリティ対策に加えて、次の4件も修正されています。
- サイトアイコン: 管理バーのアイコンが大きく表示される問題
- someecards.com: oEmbed対応先から削除
- ReverbNation: oEmbedの接続先を更新
- 画像アップロード: DOMライブラリーがないサーバー環境で、致命的エラーが発生する問題
DOMライブラリーは、HTMLやXMLなどをプログラムで扱うための機能です。最後の修正は、サーバー環境によって画像アップロードが失敗する問題に対応するものです。
サイトアイコンについては、テーマやプラグインの画像用CSSの影響で、管理バーのアイコンが大きく表示されるケースに対処しています。
7.1.2や古いバージョンを使っている場合も確認を
今回の問題は、WordPress 7.1.2にも存在します。直前のセキュリティアップデートを適用していても、7.1.3への更新が必要です。
また、旧バージョンの系列も影響を受けます。公式のセキュリティ勧告には、主な修正版として次のバージョンが記載されています。
| 利用している系列 | 今回の修正版 |
|---|---|
| WordPress 7.1系 | 7.1.3 |
| WordPress 7.0系 | 7.0.7 |
| WordPress 6.9系 | 6.9.10 |
| WordPress 6.8系 | 6.8.11 |
| WordPress 6.7系 | 6.7.10 |
このほか、4.7系まで修正対象とされています。ただし、リリース記事では、旧系列向けの修正版は準備が整い次第公開すると案内されています。更新画面と公式情報を確認してください。
なお、古い系列に修正が提供されることは、継続的なサポートを保証するものではありません。公式は、積極的にサポートするのは最新バージョンのみとしています。旧系列を使い続けている場合は、今回の修正を適用するとともに、最新系列への移行も検討しましょう。
サイト運営者が行う更新対応
① 現在のバージョンを確認する
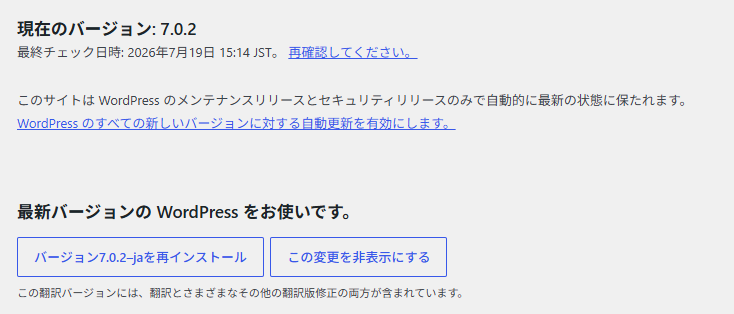
まず、WordPress管理画面の「ダッシュボード → 更新」を開き、現在のバージョンを確認します。
自動更新に対応しているサイトでは、すでに更新されている場合があります。「自動更新を設定しているから大丈夫」と考えず、修正版になっていることを実際に確認することが大切です。
複数のサイトを管理している場合は、それぞれ確認してください。
② バックアップを確保する
手動で更新する前に、サイトを復元できるバックアップを確認します。WordPress公式も、更新前のバックアップを案内しています。
確認したいのは、主に次の2つです。
- データベース:投稿本文や各種設定など
- サイトのファイル:画像、テーマ、プラグインなど
レンタルサーバーの自動バックアップを利用している場合も、保存日時と復元方法を把握しておきましょう。
③ 管理画面から更新する
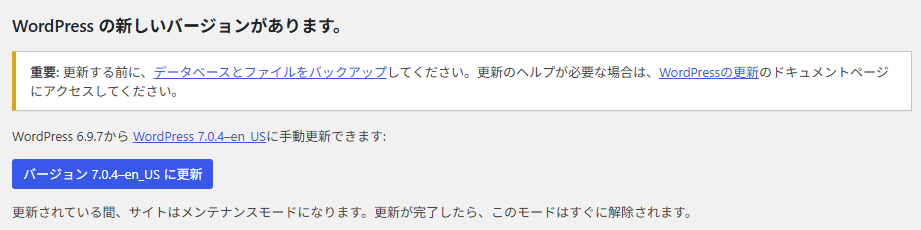
「ダッシュボード → 更新」で、WordPress本体の更新ボタンを押します。更新が完了したら、バージョンが修正版になっていることを確認してください。
管理を制作会社や保守担当者に依頼している場合は、「WordPress 7.1.3で修正された脆弱性への対応状況」を確認すると、用件が伝わりやすくなります。
④ 更新後の表示と動作を確認する
更新後は、日常的に使うページや機能を確認しましょう。
- トップページ、投稿、固定ページが表示されるか
- 管理画面にログインできるか
- 投稿や固定ページを編集できるか
- コメントや会員機能が正常に動くか
- 問い合わせフォームなどが動作するか
サイトが普段どおり表示されていても、セキュリティ上の問題がないとは限りません。
WordPress 7.1や7.1.1、7.1.2を利用している場合は、バックアップを確保し、動作確認の準備を整えたうえで、7.1.3への更新を進めてください。
まとめ
WordPress 7.1.3は、7件のセキュリティ問題と4件の通常の不具合を修正する更新です。コメント管理画面、未公開記事のコメント、エクスポート、権限確認、外部コンテンツの埋め込みなど、複数の機能に修正が入っています。
サイト運営者がまず行いたいのは、バックアップを確認してWordPress本体を更新し、その後に普段使う機能の動作を確かめることです。
特にImgurを利用している場合は、過去の埋め込みと保存済みデータにも目を向けましょう。
「最近更新したから大丈夫」と考えず、管理画面で現在のバージョンを確認し、今回の更新にも対応しておくことが大切です。